이는 단순한 미래 경고가 아닙니다. 오늘 우리가 전송하는 암호화된 데이터가 2030년 이후 해독될 수 있다는 실질적 시간표를 둘러싼 근본적인(Fundamental) 변화입니다.
본 가이드에서는 PQC(Post-Quantum Cryptography, 양자내성암호)의 기술적 배경, 글로벌 테크 기업들의 도입 현황, 그리고 OpenSSL 3.5 기반의 인프라 실제 적용 방법까지 단계별로 공유합니다.
1. 양자 컴퓨터가 현재 암호에 미치는 실질적 위협
현재 인터넷 보안의 근간을 이루는 웹 PKI(Public Key Infrastructure)는 주로 RSA-2048 또는 ECDSA P-256 기반입니다. 이들 암호 체계의 보안성은 소인수분해나 이산 로그 문제의 수학적 난이도에 의존하고 있습니다. 그러나 충분한 큐비트를 확보한 양자 컴퓨터가 등장하여 Shor(쇼어) 알고리즘을 수행하게 되면, 이 수학적 난제들을 이론적으로 현실적인 시간 내에 해결 가능한 것으로 추정됩니다
IBM은 2022년 433큐비트 Osprey, 2023년 1,121큐비트 Condor 등 급격한 큐비트 확장을 이어오고 있으며 하드웨어 타임라인이 고도화됨에 따라 위협 시점은 점차 앞당겨지고 있습니다.다만 현재의 물리 큐비트는 오류율이 높아, RSA-2048 해독에 실질적으로 필요한 논리 큐비트 수준까지는 아직 수백만 개 이상의 물리 큐비트와 오류 보정 기술이 더 요구됩니다.
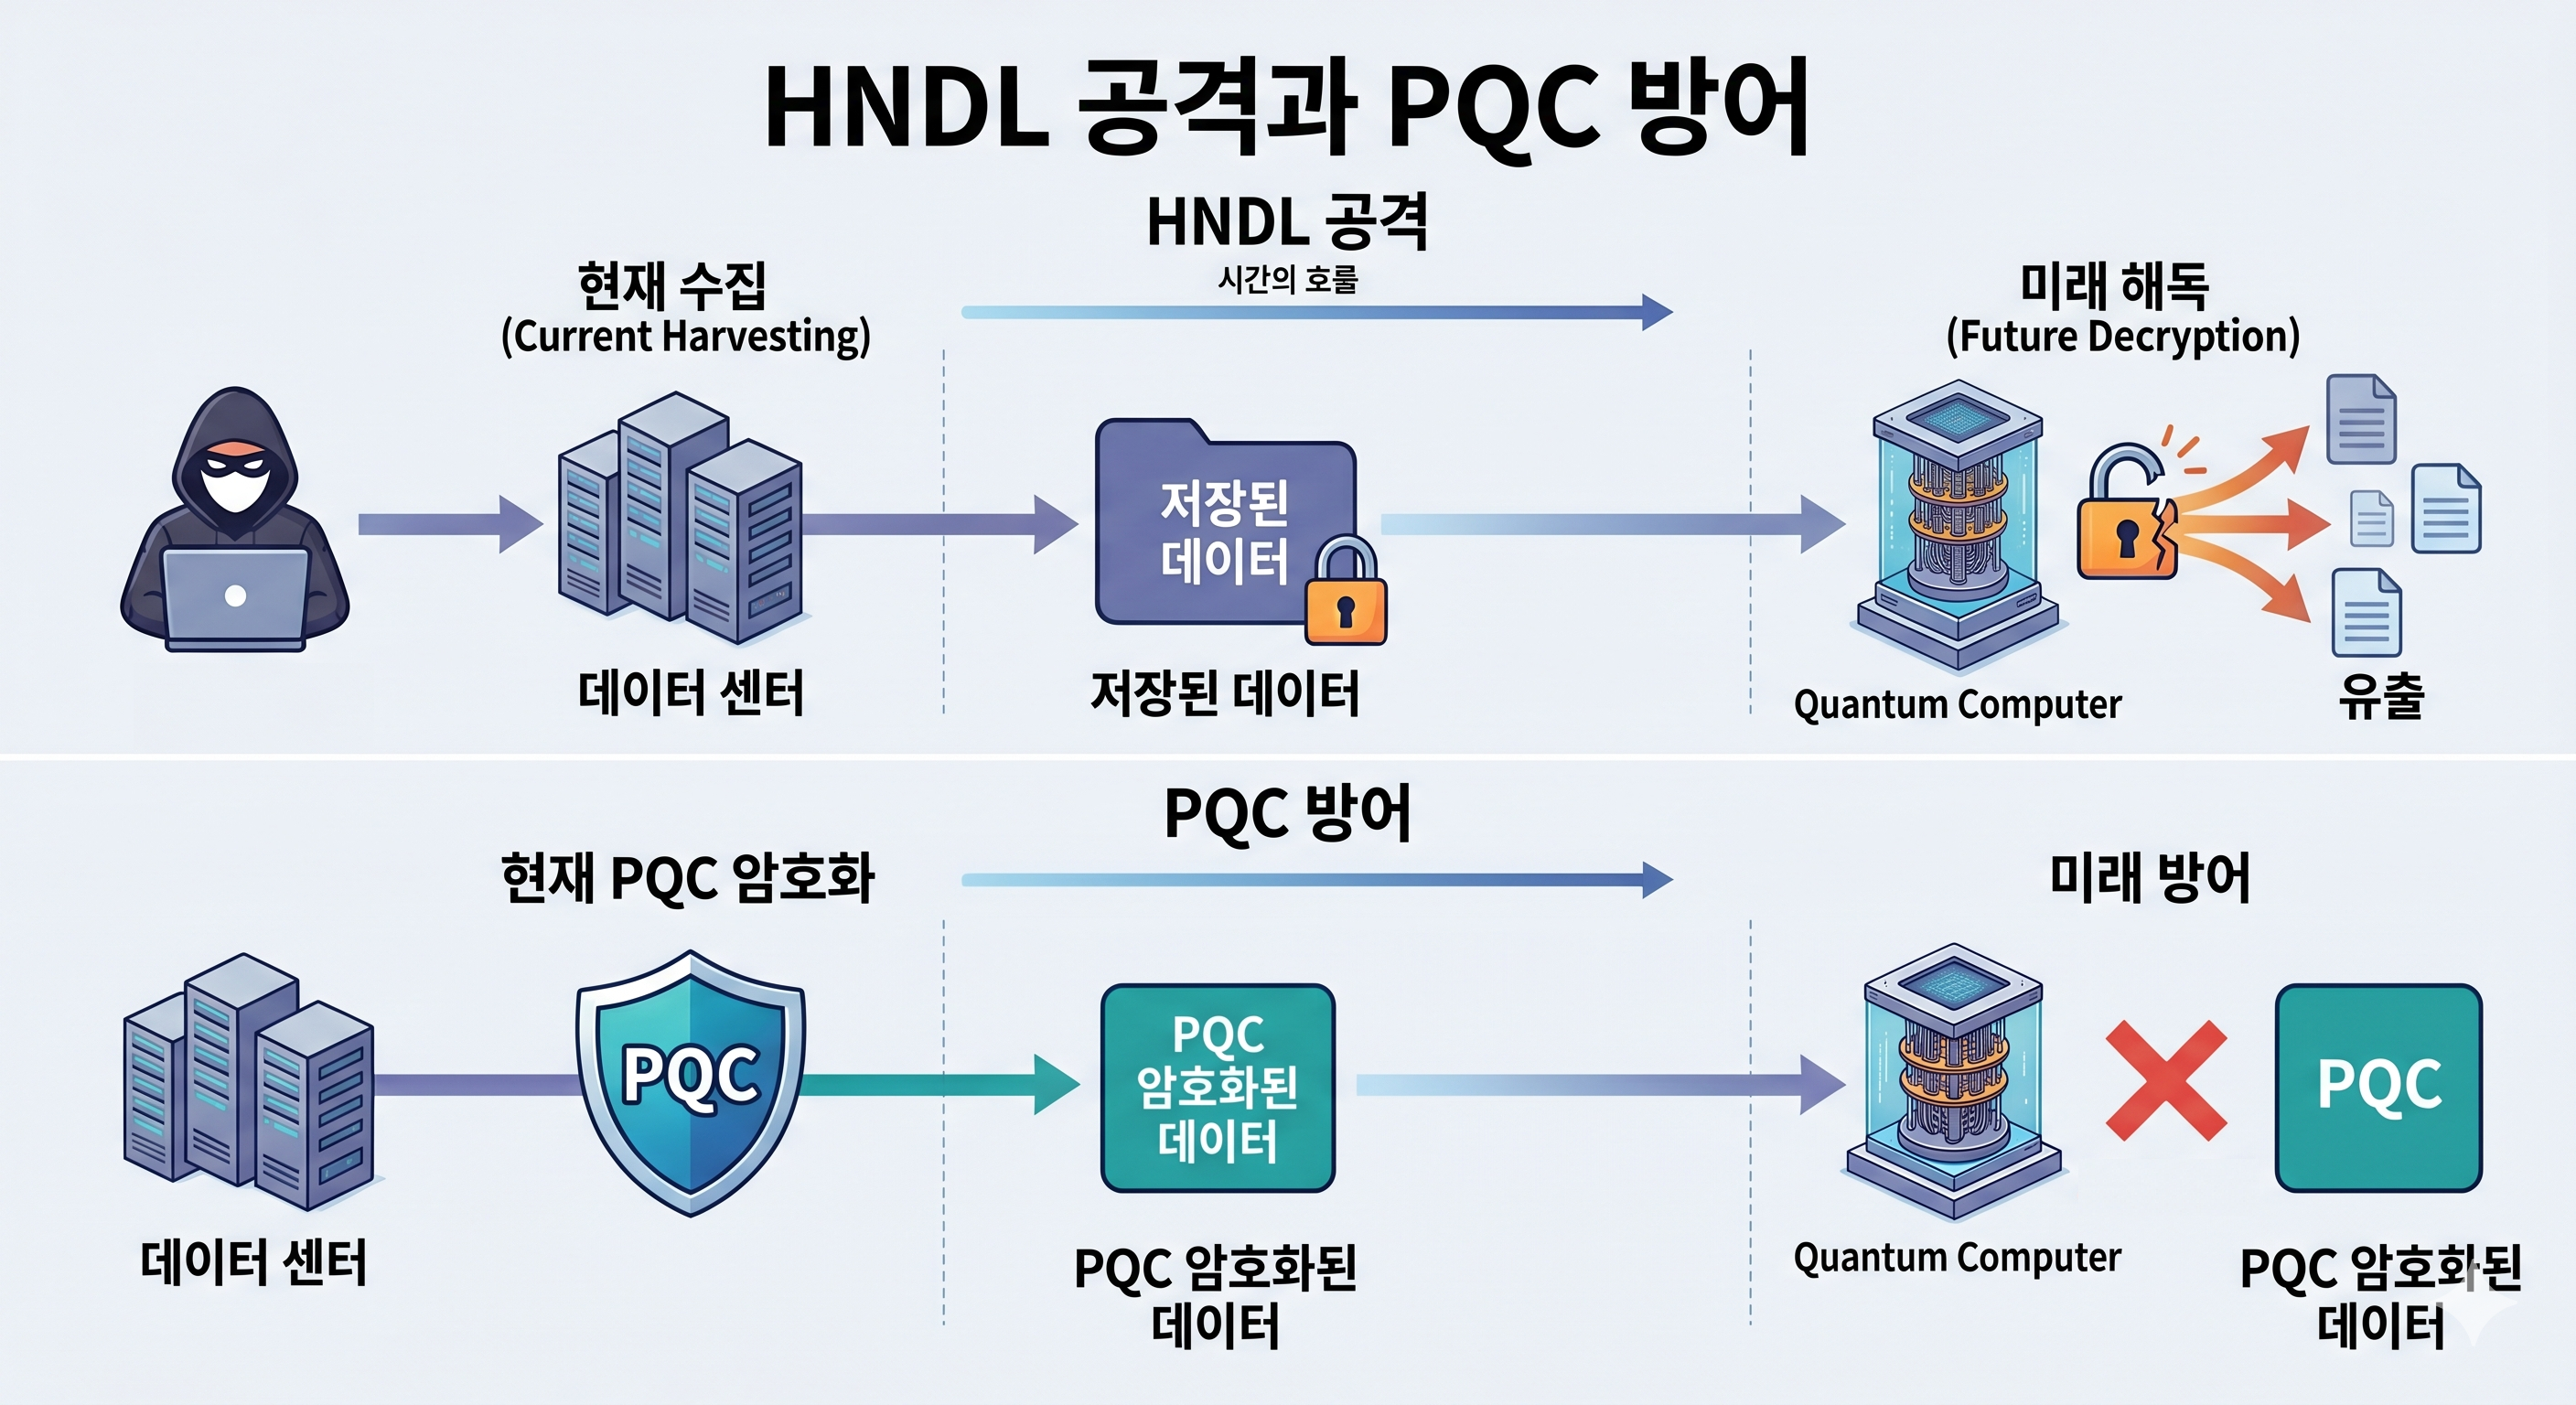
⚠️ HNDL(Harvest Now, Decrypt Later): 지금 시작된 공격
HNDL 공격은 양자 컴퓨터가 완성되지 않은 지금 이 순간에도 진행 중입니다. 공격자가 HTTPS로 보호되는 TLS 트래픽을 대량으로 수집하여 저장해 두었다가, 향후 양자 컴퓨터가 상용화되는 시점에 키를 일괄 해독한다는 전략입니다. 따라서 장기적으로 기밀성이 유지되어야 하는 데이터가 많은 기업일수록 PQC 도입을 뒤로 미룰 여유가 없습니다.
Image: AI-Generated Content
2. NIST PQC 표준 알고리즘 및 국내외 컴플라이언스
NIST는 2024년 8월 Post-Quantum Cryptography 최종 표준 3종(FIPS 203, 204, 205)을 공식 발표했습니다. 이 중 SSL/TLS 통신 보안과 직접 연결되는 알고리즘은 다음과 같습니다.
표준 문서
알고리즘 명칭 (변경 전)
주요 용도
보안 근거 및 특징
FIPS 203
ML-KEM (CRYSTALS-Kyber)
TLS 키 교환 (Key Exchange)
격자(Lattice) 기반의 MLWE 문제 기반 / HNDL 방어의 핵심
FIPS 204
ML-DSA (CRYSTALS-Dilithium)
디지털 서명 (인증서 서명)
기존 ECDSA/RSA 대체 / 사용자 인증 및 무결성 검증
FIPS 205
SLH-DSA (SPHINCS+)
디지털 서명 (대체안)
해시 기반으로 수학적 안전성 근거가 명확하나 서명 크기가 크므로 서명 빈도가 낮은 Root CA 용도에 권장
인증서 체계(ML-DSA)의 완전한 전환은 인증 기관(CA)과의 연동 및 클라이언트 호환성 이슈로 인해 단기 적용이 어렵습니다. 따라서 엔터프라이즈 환경에서 HNDL 위협을 방어하기 위한 최우선 과제는 키 교환 단계에 ML-KEM을 도입하는 것입니다.
📌 국내외 규제 및 검증제도 동향 (Two-Track 대응 전략)
미국 (FIPS 140-3): NIST 표준화에 발맞추어 검증 절차 내에 PQC 알고리즘 수용과 레거시 암호 퇴출 타임라인을 연동 중입니다.
대한민국 (KCMVP): 공공·금융·국방 영역은 국가정보원이 주관하는 KCMVP(한국형 암호모듈검증제도) 인증이 필수적입니다. 정부는 2025년 9월 「汎국가 양자내성 암호체계 전환 종합 추진계획」을 발표했고, 이에 앞선 2025년 1월 '양자내성암호 국가공모전(KpqC)'을 통해 한국형 PQC 표준 대상 알고리즘 4종(AIMer 등)을 최종 선정한 바 있습니다.(https://seed.kisa.or.kr/kisa/ngc/pqc.do )
핵심 과제: 향후 인프라 아키텍처 설계 시 투트랙(Two-Track) 접근이 필요합니다. 글로벌 대민 웹 서비스는 OpenSSL 기반의 NIST 표준을 즉시 수용하되, KCMVP 인증이 필수적인 내부 및 규제 영역은 국산 암호 모듈의 규격 승인 타이밍에 맞추어 유연하게 교체할 수 있는 크립토-애질리티(Crypto-Agility, 암호 민첩성) 환경을 바닥부터 고려해야 합니다.
3. 글로벌 빅테크 기업의 PQC 도입 및 활성화 현황
글로벌 테크 가이언트들은 이미 주요 서비스에 PQC를 기본 활성화(Enabled by Default)하는 단계로 완전히 진입했습니다.
Google (Chrome 브라우저): Chrome 124 버전부터 TLS 1.3 및 QUIC 연결 시 하이브리드 양자 저항 키 교환 알고리즘을 기본 활성화했습니다. 현재는 NIST 최종 표준 명칭인 X25519MLKEM768 규격으로 통합 고도화 중입니다.
Apple (iMessage PQ3): iOS 17.4부터 메신저 프로토콜을 양자 내성을 갖춘 'PQ3' 체계로 업그레이드했습니다.
AWS (클라우드 서비스 및 SDK): KMS, Secrets Manager, ACM은 물론 CloudFront와 S3의 TLS 연결에 ML-KEM 하이브리드 키 교환을 기본 적용했습니다. 자체 오픈소스 라이브러리인 AWS-LC는 프로덕션 ML-KEM 알고리즘에 대해 미국 FIPS 140-3 검증을 획득했습니다.
Cloudflare (에지 네트워크): 자사 네트워크를 경유하는 모든 트래픽에 하이브리드 키 교환 메커니즘을 자동 적용했으며, 2029년까지 전체 제품군의 인증서 서명까지 완벽히 양자내성 구조로 변환하는 로드맵을 수행 중입니다.
4. Hybrid ML-KEM: 왜 굳이 섞어서 쓸까?
PQC가 양자 컴퓨터를 막아주는 무적의 방패처럼 보이지만, 신생 알고리즘 특성상 "아직 전 세계적으로 수십 년간 완벽히 검증되지는 않았다"는 잠재적 불안 요소가 있습니다. 만약 향후 결함이 발견되면 PQC 단독으로 구성된 서버는 취약해집니다.
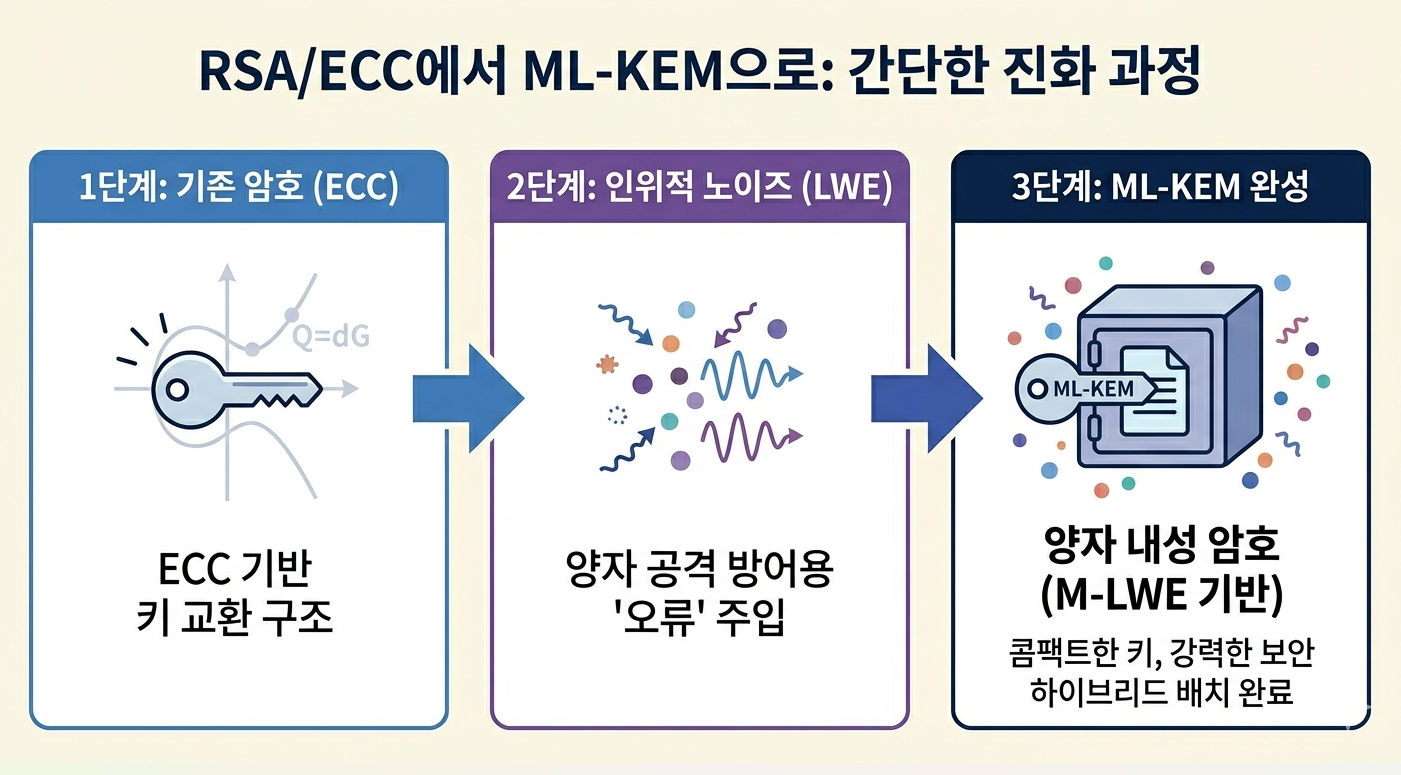
이를 보완하기 위해 IETF와 빅테크 기업들은 기존에 오랜 기간 안전하게 사용해 온 전통 암호(RSA/ECC/X25519)와 양자 저항 암호(ML-KEM)를 반반씩 섞어서 쓰는 하이브리드(Hybrid) 방식을 표준으로 채택했습니다.
Image: AI-Generated Content
🔒 이중 자물쇠의 원리
개념은 단순합니다. 하나의 보물상자에 두 개의 자물쇠를 채우는 것입니다.
첫 번째 자물쇠 (RSA/ECC): 수십 년간 검증된 단단한 자물쇠입니다. 그러나 미래의 양자 컴퓨터에는 열릴 위험이 있습니다.
두 번째 자물쇠 (ML-KEM): 양자 컴퓨터도 풀 수 없는 격자 기반의 신형 자물쇠입니다. 단, 신형이기에 미처 발견하지 못한 수학적 틈새가 있을 수 있습니다.
이 두 자물쇠를 연동하면 둘 중 하나만 버텨주면 전체 통신 세션 키가 절대로 뚫리지 않는 완벽한 안전지대가 만들어집니다.
🎮 하이브리드 암호 안전성 시뮬레이터
아래 시뮬레이터에서 각 암호 알고리즘의 상태를 직접 토글해 보세요. 양자 컴퓨터 공격이나 새로운 수학적 취약점이 발생하더라도 하이브리드 구조가 세션 키를 어떻게 안전하게 보호하는지 직관적으로 확인할 수 있습니다.
5. 권장 인프라 플랫폼 환경 및 전환 비용 최적화
PQC를 프로덕션 환경에 안정적으로 수용하려면 네이티브로 ML-KEM 하이브리드 키 교환을 지원하는 OpenSSL 3.5 이상의 환경이 필수적입니다.
RHEL 10.1 & Ubuntu 26.04 LTS: 시스템 기본 암호화 라이브러리로 OpenSSL 3.5를 탑재하고 있어 별도의 써드파티 툴킷 설치 없이 하이브리드 키 교환 그룹을 바로 사용할 수 있습니다.
💡 비즈니스 관점의 아키텍처 팁: 에지(Edge) 단 마이그레이션
내부 백엔드 애플리케이션 서버들의 OS를 전부 업그레이드하는 방식은 막대한 인프라 리스크와 다운타임 비용을 수반합니다. 대신 외부 트래픽을 직접 맞이하는 최전선의 Reverse Proxy(Nginx, HAProxy), 로드밸런서(ALB) 또는 에지(CDN) 영역만 OpenSSL 3.5 기반 인프라로 전환하십시오. 외부 HNDL 위협은 에지 단에서 하이브리드 키 교환으로 선제 방어하고, 에지와 내부 서버 간 통신은 기존 레거시 프로토콜을 유지함으로써 안전성과 마이그레이션 경제성을 동시에 챙길 수 있습니다.
6. TLS Hybrid ML-KEM 실전 적용: 단계별 가이드
Nginx 및 웹 서버 인프라에 하이브리드 PQC 키 교환을 적용하는 단계입니다.
Step 1: OpenSSL 3.5 버전 및 알고리즘 지원 확인
인프라 장비의 OpenSSL 버전을 확인하고, 시스템이 하이브리드 그룹 표준 명칭을 정상적으로 로드하는지 확인합니다.
# OpenSSL 버전 확인 (3.5 이상 권장)
openssl version -a

# ML-KEM 알고리즘 지원 여부 확인
openssl list -kem-algorithms | grep -i mlkem

# X25519MLKEM768 TLS group 지원 확인
openssl list -groups | grep -i mlkem

# Nginx가 OpenSSL 3.5+와 링크되어 있는지 먼저 확인
nginx -V 2>&1 | grep -i openssl
# 출력 예: built with OpenSSL 3.5.3 ...
# 또한 QUIC(HTTP/3) 지원 여부도 함께 확인
nginx -V 2>&1 | grep http_v3
Step 2: Nginx 설정 수정 (ssl_curves 지시어 활용)
Nginx 환경에서 하이브리드 그룹을 활성화합니다. TLS 1.3 환경에서는 현대적인 ssl_curves 지시어를 사용하여 표준 명칭 규격인 X25519MLKEM768을 최우선 순위로 배치합니다.
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate     /etc/ssl/certs/server.crt;
    ssl_certificate_key /etc/ssl/private/server.key;

    # PQC 하이브리드 키 교환은 TLS 1.3 전용입니다
    ssl_protocols TLSv1.3;

    # Hybrid X25519MLKEM768 우선 설정 (PQC 미지원 레거시 클라이언트를 위해 X25519, prime256v1 순으로 하위 호환 허용)
    ssl_curves X25519MLKEM768:X25519:prime256v1;

    ssl_session_timeout 1d;
    ssl_session_cache shared:SSL:50m;

    add_header Strict-Transport-Security "max-age=63072000" always;
}
Step 3: 설정 적용 및 하이브리드 키 교환 최종 검증
구문 검사를 통과했다면 설정을 리로드하고 외부에서 정상적으로 하이브리드 키 교환이 성립되는지 최종 테스트합니다.
# Nginx 설정 파일 문법 검사 후 리로드 (매우 중요)
nginx -t && systemctl reload nginx

# 외부 툴을 이용해 실제 하이브리드 키 교환 연동 여부 확인
openssl s_client -connect example.com:443 -tls1_3 -groups X25519MLKEM768 2>&1 | grep -E "Server Temp Key|Peer signature type"
7. 엔터프라이즈 PQC 마이그레이션 3단계 로드맵
Phase 1 (2025~2027) | 자산 파악 및 가상화 인프라 준비
암호화 자산 인벤토리(Cryptographic Asset Inventory)를 구축하여 서비스 중인 모든 RSA/ECC 기반 코드와 웹 인증서 현황을 식별합니다. 이와 동시에 표준 TLS 버전을 최소 1.3으로 전면 안착시키는 작업을 완료합니다.
Phase 2 (2027~2029) | 에지 중심의 하이브리드 ML-KEM 도입
대외 HTTPS 접점(에지 프록시, 로드밸런서, CDN)을 대상으로 X25519MLKEM768 하이브리드 키 교환을 우선 적용합니다. 소스 코드 수정 없는 인프라 레이어 변경 위주로 진행되므로 다운타임 리스크가 낮고, HNDL 공격을 경제적이고 효과적으로 방어할 수 있는 핵심 단계입니다. 이때 KCMVP 인증이 묶여 있는 영역은 정부 고시 모듈의 타임라인에 맞춰 독립적인 투트랙 망 분리 대응을 수립합니다.
Phase 3 (2029~2033) | Full PQC 전환 및 인증서 전면 교체
단순 키 교환을 넘어 인증서 서명 알고리즘 자체를 ML-DSA 계열로 마이그레이션합니다. CA 시스템의 전면 개편이 수반되므로, 서비스 중단 없이 암호 알고리즘을 유연하게 스위칭할 수 있는 크립토-애질리티 파이프라인의 완성형 단계입니다.
8. 마무리하며
PQC로의 마이그레이션은 인프라의 거대한 패러다임 전환입니다. 하지만 HNDL 위협은 이미 실시간으로 축적되고 있으며, 오늘 보호하지 않은 트래픽은 수년 내 투명하게 열람될 수 있는 시한폭탄과 같습니다.
글로벌 빅테크 표준 생태계가 이미 Hybrid ML-KEM을 기본으로 채택하여 시장을 선도하고 있는 만큼, 인프라 역시 선제적인 준비가 필요합니다. 인프라 최전선의 에지 프록시 환경을 정비하고, ssl_curves 라인을 선제적으로 점검하는 작은 실천에서부터 다가올 양자 암호 시대를 안전하게 맞이합시다.
❔자주 묻는 질문 FAQ
Q2030년 이전에 PQC 전환을 서두를 필요가 있나요?
A네, 그렇습니다. HNDL(Harvest Now, Decrypt Later) 공격은 이미 시작되었습니다. 적대적 행위자들은 오늘 수집한 기업의 암호화 트래픽을 양자 컴퓨터가 성숙하는 시점에 해독할 수 있습니다. 장기 기밀성이 요구되는 데이터(금융, 의료, 국가 기밀 등)를 다루는 시스템일수록 PQC 전환을 조기에 시작해야 하며, 글로벌 기업들은 이미 2029년 조기 도입 및 완전 활성화를 목표로 알려져 있습니다.
QHybrid ML-KEM은 완전한 PQC가 아니지 않나요?
A하이브리드 방식은 검증된 기존 ECC(X25519)와 신형 ML-KEM을 병렬로 결합하여, 둘 중 하나만 안전해도 전체 통신이 100% 보호되는 구조입니다. 새로운 PQC 알고리즘에서 발견되지 않은 수학적 결함이 훗날 나타나더라도 기존 ECC가 버텨주기 때문에 과도기 엔터프라이즈 환경에서 가장 안전하며, 애플리케이션 수정 없이 TLS 계층에서만 처리가 가능해 리스크가 낮습니다.
QOpenSSL 3.5를 사용하려면 반드시 운영 중인 모든 서버의 OS를 업그레이드해야 하나요?
ARHEL 10.1 및 Ubuntu 26.04 LTS에 OpenSSL 3.5가 기본 탑재되므로 이를 활용하는 것이 장기적으로 가장 좋습니다. 다만, 모든 백엔드 서버의 OS를 변경하는 것은 막대한 비용이 듭니다. 비즈니스 리스크를 최소화하기 위해 백엔드는 그대로 두고, 최전선의 로드밸런서, Reverse Proxy(Nginx 등) 또는 CDN 영역만 OpenSSL 3.5 기반으로 업그레이드하는 '에지(Edge) 단 전환 전략'을 강력히 권장합니다.